Komentar disimpan di browser Anda untuk demo interaksi.
Dalam era digital saat ini, jaringan komputer menjadi fondasi utama yang menghubungkan berbagai perangkat, mulai dari komputer, printer, smartphone, hingga server cloud. Namun, bagi yang baru memulai belajar jaringan, istilah seperti IP Address, Subnet Mask, Gateway, dan Topologi Jaringan sering kali terasa rumit.
Pada artikel ini, kita akan membahas konsep dasar IP Address dan Topologi Jaringan Komputer Sederhana, lalu mempraktikkannya langsung dalam simulasi nyata menggunakan Cisco Packet Tracer dengan skenario pembagian 3 divisi: Admin, Gudang, dan Keuangan.
IP Address (Internet Protocol Address) adalah identitas numerik unik yang diberikan kepada setiap perangkat yang terhubung ke jaringan komputer. Fungsinya mirip dengan alamat rumah: agar surat atau paket data dapat dikirim dan sampai ke penerima yang tepat tanpa tersasar.
Standar yang paling umum digunakan saat ini adalah IPv4 (Internet Protocol version 4). IPv4 terdiri dari 32-bit biner yang dibagi menjadi 4 oktet desimal (0-255) yang dipisahkan oleh tanda titik (dotted-decimal notation), misalnya: 192.168.1.1 atau 192.46.10.1.
Sebuah IP Address selalu terbagi menjadi dua bagian utama:
Bagaimana perangkat mengetahui mana bagian Network ID dan mana bagian Host ID? Jawabannya adalah melalui Subnet Mask. Pada subnet standar kelas C 255.255.255.0 atau notasi /24 (artinya 24-bit pertama bernilai 1), 3 oktet pertama adalah Network ID dan oktet terakhir adalah Host ID (menyediakan hingga 254 host aktif).
Berdasarkan arsitektur standarnya (classful addressing), IPv4 dikelompokkan menjadi 5 kelas utama (Kelas A hingga E) berdasarkan nilai oktet pertamanya:
| Kelas IP | Rentang Oktet Pertama | Format Net:Host | Default Subnet Mask | Kapasitas Host / Net | Peruntukan |
|---|---|---|---|---|---|
| Kelas A | 1.0.0.0 – 126.255.255.255 |
N.H.H.H (/8) | 255.0.0.0 |
~16.777.214 host | Jaringan skala sangat besar / korporasi global / ISP |
| Kelas B | 128.0.0.0 – 191.255.255.255 |
N.N.H.H (/16) | 255.255.0.0 |
65.534 host | Jaringan skala menengah ke besar (kampus, enterprise) |
| Kelas C | 192.0.0.0 – 223.255.255.255 |
N.N.N.H (/24) | 255.255.255.0 |
254 host | Jaringan skala kecil / LAN kantor / rumah (paling populer) |
| Kelas D | 224.0.0.0 – 239.255.255.255 |
Multicast Group | Tidak ada | Tidak ada host ID | Multicasting (streaming, protokol routing OSPF/EIGRP) |
| Kelas E | 240.0.0.0 – 255.255.255.254 |
Eksperimental | Tidak ada | Tidak ada host ID | Kebutuhan riset dan eksperimen masa depan (Reserved) |
Catatan khusus: Blok IP 127.0.0.0/8 (misalnya 127.0.0.1 atau localhost) dilewati dari alokasi kelas umum karena dicadangkan khusus untuk uji coba internal (loopback address).
Agar alamat IPv4 tidak cepat habis dan jaringan lokal terlindungi dari internet langsung, IANA menetapkan rentang IP Private (bebas digunakan di jaringan lokal tanpa registrasi ISP):
10.0.0.0 – 10.255.255.255 (prefix /8)172.16.0.0 – 172.31.255.255 (prefix /12)192.168.0.0 – 192.168.255.255 (prefix /16)IP di luar rentang private di atas digolongkan sebagai IP Public yang unik di seluruh dunia dan dapat diakses langsung via internet.
Topologi jaringan adalah susunan atau pola koneksi fisik dan logis antarperangkat (komputer, switch, router, kabel) dalam sebuah jaringan komputer.
Beberapa jenis topologi dasar yang umum dikenal:
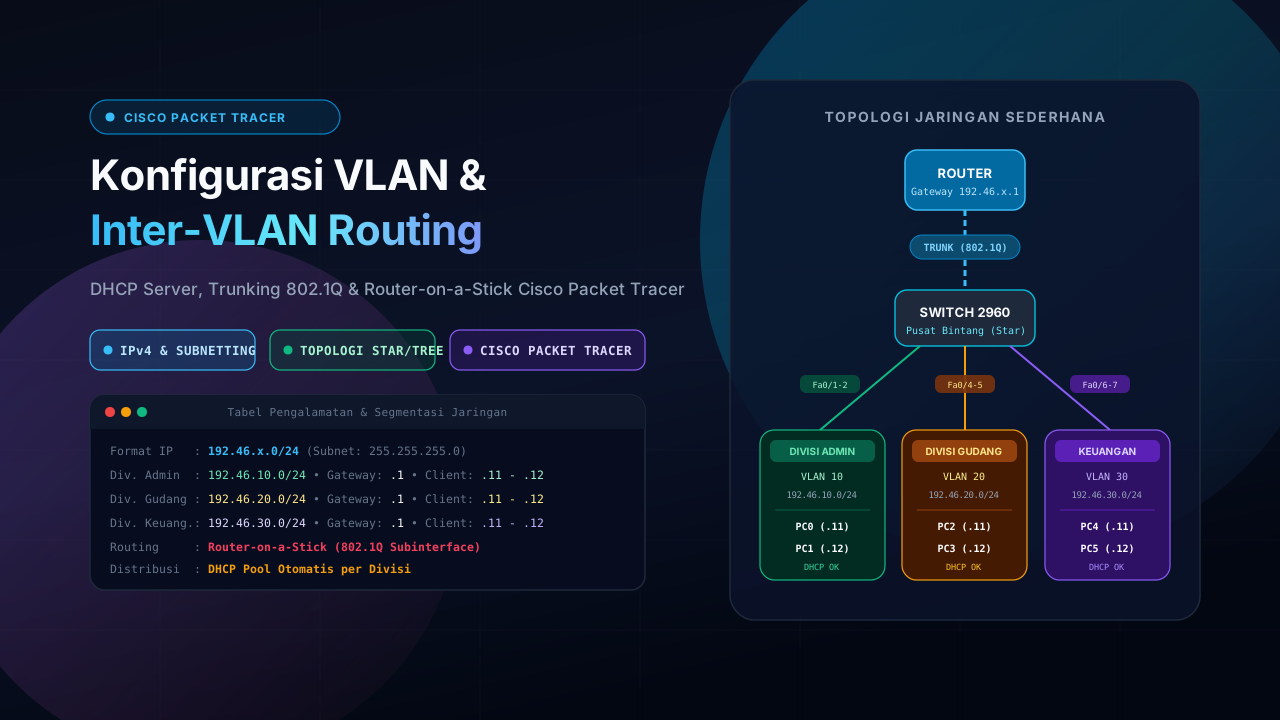
Dalam simulasi ini, kita membangun Topologi Jaringan Sederhana Berbasis Star & Hierarkis menggunakan 1 Router, 1 Switch Cisco 2960, dan 6 PC yang dibagi ke dalam 3 divisi kerja: Admin, Gudang, dan Keuangan.
Setiap divisi memiliki segmen jaringan (VLAN) tersendiri agar lalu lintas data tetap aman, teratur, dan tidak saling membebani.
| Divisi | VLAN ID | Network Address | Default Gateway | Perangkat Klien |
|---|---|---|---|---|
| Admin | 10 | 192.46.10.0/24 |
192.46.10.1 |
PC0 & PC1 |
| Gudang | 20 | 192.46.20.0/24 |
192.46.20.1 |
PC2 & PC3 |
| Keuangan | 30 | 192.46.30.0/24 |
192.46.30.1 |
PC4 & PC5 |
Router dihubungkan ke switch melalui satu kabel Trunk (teknik Router-on-a-Stick 802.1Q) untuk membawa lalu lintas ketiga segmen jaringan sekaligus.
Langkah pertama pada switch adalah mendefinisikan VLAN untuk memisahkan domain broadcast secara logis.
ADMIN.GUDANG.KEUANGAN.Setiap port switch yang terhubung langsung ke PC klien diatur sebagai port Access dan dimasukkan ke VLAN masing-masing divisi:
| Perangkat | Port Switch | Mode Port | VLAN |
|---|---|---|---|
| PC0 | Fa0/1 | Access | 10 |
| PC1 | Fa0/2 | Access | 10 |
| PC2 | Fa0/4 | Access | 20 |
| PC3 | Fa0/5 | Access | 20 |
| PC4 | Fa0/6 | Access | 30 |
| PC5 | Fa0/7 | Access | 30 |
Pengaturan dilakukan pada menu Switch > Config > Interface, pastikan port dalam kondisi aktif (Port Status: On), pilih mode Access, lalu tentukan nomor VLAN yang sesuai.
Port switch yang mengarah ke Router (misalnya port FastEthernet0/3) harus diatur ke mode Trunk. Berbeda dengan port access yang hanya melayani satu VLAN, port trunk dapat melewatkan paket data dari semua VLAN (10, 20, dan 30) menuju router.
Agar PC dari divisi yang berbeda dapat saling berkirim data, router memerlukan gateway untuk masing-masing VLAN. Kita membuat subinterface pada port fisik FastEthernet0/0 router menggunakan enkapsulasi IEEE 802.1Q.
Buka tab CLI pada Router, lalu jalankan perintah berikut:
enable
configure terminal

interface fastEthernet0/0
no shutdown
exit

interface fastEthernet0/0.10
encapsulation dot1Q 10
ip address 192.46.10.1 255.255.255.0
exit

interface fastEthernet0/0.20
encapsulation dot1Q 20
ip address 192.46.20.1 255.255.255.0
exit

interface fastEthernet0/0.30
encapsulation dot1Q 30
ip address 192.46.30.1 255.255.255.0
exitAgar komputer klien tidak perlu diisi IP Address secara manual satu per satu, kita aktifkan DHCP Server di router dengan mengecualikan IP .1 sampai .10 untuk kebutuhan perangkat jaringan penting/server:
ip dhcp excluded-address 192.46.10.1 192.46.10.10
ip dhcp excluded-address 192.46.20.1 192.46.20.10
ip dhcp excluded-address 192.46.30.1 192.46.30.10

ip dhcp pool ADMIN
network 192.46.10.0 255.255.255.0
default-router 192.46.10.1
exit

ip dhcp pool GUDANG
network 192.46.20.0 255.255.255.0
default-router 192.46.20.1
exit

ip dhcp pool KEUANGAN
network 192.46.30.0 255.255.255.0
default-router 192.46.30.1
exit

end
write memorySetelah DHCP aktif, ubah pengaturan IP pada seluruh PC:
| PC | VLAN | Contoh IP yang Diterima | Default Gateway |
|---|---|---|---|
| PC0 | 10 | 192.46.10.11 |
192.46.10.1 |
| PC1 | 10 | 192.46.10.12 |
192.46.10.1 |
| PC2 | 20 | 192.46.20.11 |
192.46.20.1 |
| PC3 | 20 | 192.46.20.12 |
192.46.20.1 |
| PC4 | 30 | 192.46.30.11 |
192.46.30.1 |
| PC5 | 30 | 192.46.30.12 |
192.46.30.1 |
Untuk memastikan topologi dan pengalamatan IP bekerja dengan benar, lakukan uji koneksi menggunakan utilitas ping melalui Command Prompt PC:
# Uji koneksi ke gateway divisi sendiri
ping 192.46.10.1

# Uji koneksi ke PC satu divisi (Admin)
ping 192.46.10.12

# Uji koneksi antar-divisi (Inter-VLAN ke Gudang & Keuangan)
ping 192.46.20.11
ping 192.46.30.11
Jika muncul balasan Reply from ... bytes=32 time<1ms TTL=128, artinya komunikasi data berhasil berjalan baik secara lokal maupun antar-segmen jaringan.
Memahami konsep IP Address dan Topologi Jaringan merupakan langkah awal terpenting dalam dunia komputer dan jaringan:
